Domain strahlengrenzwerte.de kaufen?
Wir ziehen mit dem Projekt
strahlengrenzwerte.de um.
Sind Sie am Kauf der Domain
strahlengrenzwerte.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain strahlengrenzwerte.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Wie funktioniert die Überwachung der Gesetzesanwendung in verschiedenen Ländern? Gibt es internationale Standards oder Richtlinien dafür?
Die Überwachung der Gesetzesanwendung in verschiedenen Ländern erfolgt in der Regel durch unabhängige Institutionen wie Ombudsmänner, Gerichte oder spezielle Aufsichtsbehörden. Es gibt internationale Standards und Richtlinien, die von Organisationen wie den Vereinten Nationen oder der Europäischen Union entwickelt wurden, um die Einhaltung von Menschenrechten und Rechtsstaatlichkeit zu gewährleisten. Diese Standards dienen als Leitlinien für die Überwachung der Gesetzesanwendung auf nationaler und internationaler Ebene. **
Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:


-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
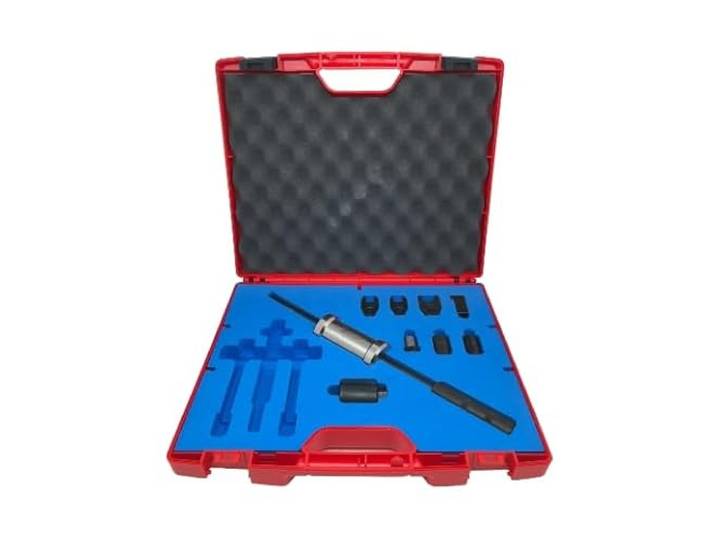
Forza – Spiel mit Haken Auswirkungen<p>Das <strong>Forza Einspritzdüsenabzieher-Set</strong> ist die ideale Lösung für alle, die Einspritzdüsen effizient und schonend entfernen möchten. Dieses umfassende Set enthält alle notwendigen Werkzeuge, um <strong>Einspritzdüsen</strong> von Herstellern wie <strong>Bosch</strong>, <strong>Delphi</strong> und <strong>Siemens</strong> problemlos zu extrahieren, ohne dabei Beschädigungen zu riskieren.</p><p>Im praktischen <strong>Kunststoffkoffer</strong> sind die Werkzeuge sicher verstaut und stets griffbereit. Die enthaltene <strong>Schlagstange</strong> und die <strong>Brücke</strong> ermöglichen eine präzise Anwendung, sodass Du die Einspritzdüsen mit Leichtigkeit abziehen kannst. Die durchdachte Konstruktion sorgt dafür, dass die Werkzeuge optimal aufeinander abgestimmt sind und eine hohe Effizienz bei der Arbeit bieten.</p><p>Mit diesem Set sparst Du nicht nur Zeit, sondern auch Nerven, da die Gefahr von Beschädigungen an den Einspritzdüsen minimiert wird. Egal, ob Du ein professioneller Mechaniker oder ein ambitionierter Hobbybastler bist, das <strong>Forza Einspritzdüsenabzieher-Set</strong> ist ein unverzichtbares Werkzeug für Deine Werkstatt. Vertraue auf Qualität und Funktionalität, um Deine Projekte erfolgreich umzusetzen.</p>318,29 €*Versand: 42,99 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Wie funktioniert die Überwachung der Gesetzesanwendung in verschiedenen Ländern? Gibt es internationale Standards oder Richtlinien dafür?
Die Überwachung der Gesetzesanwendung in verschiedenen Ländern erfolgt in der Regel durch unabhängige Institutionen wie Ombudsmänner, Gerichte oder spezielle Aufsichtsbehörden. Es gibt internationale Standards und Richtlinien, die von Organisationen wie den Vereinten Nationen oder der Europäischen Union entwickelt wurden, um die Einhaltung von Menschenrechten und Rechtsstaatlichkeit zu gewährleisten. Diese Standards dienen als Leitlinien für die Überwachung der Gesetzesanwendung auf nationaler und internationaler Ebene. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
Ähnliche Suchbegriffe für Vulnerabilities
-
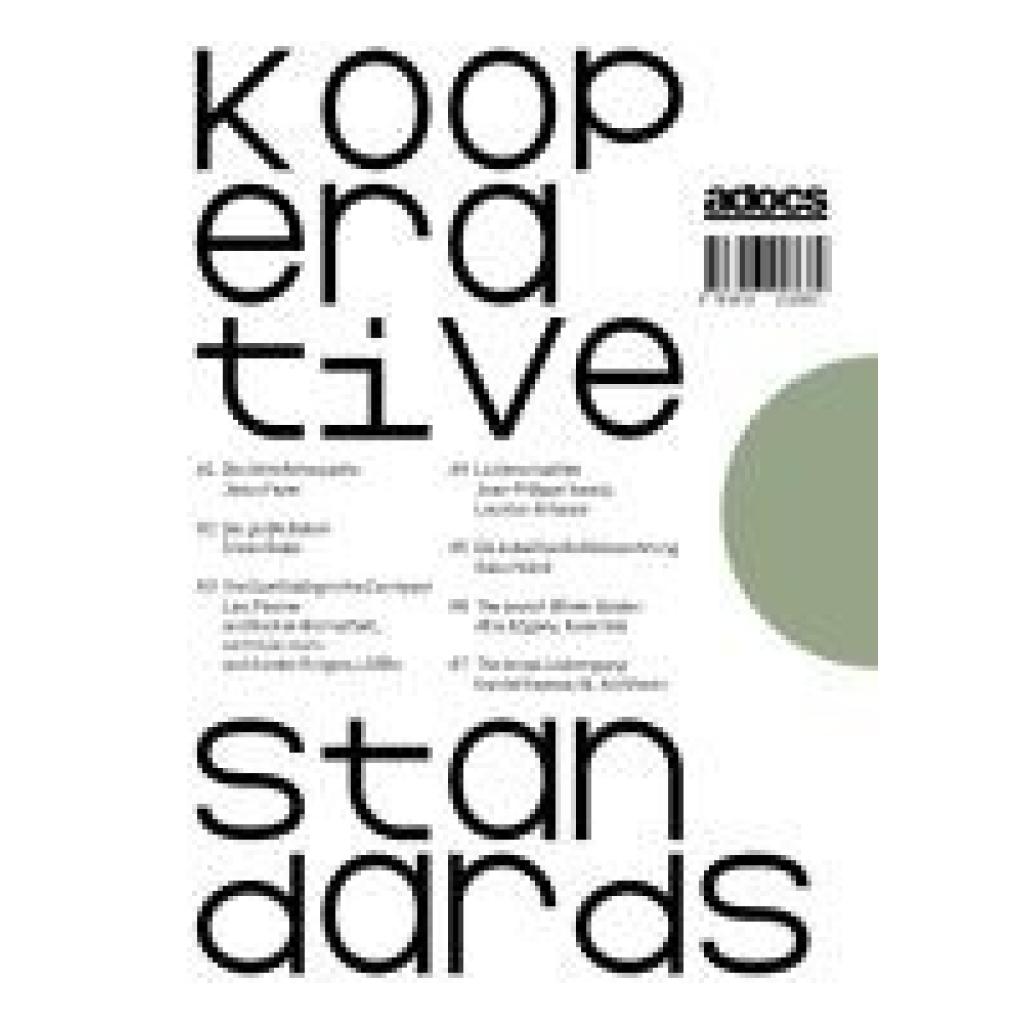
Kooperative StandardsKooperative Standards , Kooperative Standards meint gestalterische, programmatische, räumliche Elemente, die sich aus Erfahrungswissen und geteilter Verantwortung heraus konstituieren. Als Antworten auf spezifische Probleme und Bedarfe weichen sie von verallgemeinernden Regeln und Normen ab und ermöglichen es, jeweils in ihrem Umfeld besondere Qualitäten und Beziehungen zu realisieren. Eine Betondecke, die den Barbetrieb erlaubt, während oben noch gebaut wird, Gerüste und Wintergärten, Balkone und Laubengänge die Wohnräume erweitern und mit der Nachbarschaft verflechten, ein Betriebshof, auf dem so gewohnt und gearbeitet werden kann, wie es eigentlich verboten ist. Die Hefte 1-7 entfalten das Thema der kooperativen Standards auf ganz unterschiedlichen Ebenen der Planung und Gestaltung. Die hier versammelten Projekte von Assemble, Inken Baller, common room, Jesko Fezer, Gabu Heindl, Lacaton & Vassal und NL Architects, zeigen, dass besondere räumliche Qualitäten, Funktionen und Programme wie auch Schönheit und Luxus, vor allem dann realisiert werden können, wenn die Bewohnenden auch die Handelnden sind - sei es in der mitbestimmten Planung oder im selbstverantwortlichen täglichen Gebrauch. Die Herausgeber*innen Marieke Behne, Christoph Heinemann und Justus Griesenberg haben die Reihe Kooperative Standards im Rahmen ihrer Tätigkeit im Arbeitsgebiet Architektur und Stadt (HafenCity Universität Hamburg, 2017-2022) entwickelt, wo sie sich insbesondere mit situativen und relationalen Dispositionen im urbanen Handlungsraum auseinandergesetzt haben. , Tagfahrlichter > Lichter & Leuchten , Erscheinungsjahr: 202311, Redaktion: Behne, Marieke~Griesenberg, Justus~Heinemann, Christoph, Seitenzahl/Blattzahl: 200, Keyword: Architektur; Partizipation; Planung, Fachschema: Architekt - Baumeister~Architektur / Architekt~Bauberuf / Architekt~Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur, Fachkategorie: Architektur: berufliche Praxis, Warengruppe: HC/Architektur, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 212, Breite: 149, Höhe: 21, Gewicht: 368, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
-
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.